Sur cette page
« Connaissance nulle » (zero-knowledge) figure sur de nombreuses pages d’accueil de gestionnaires de mots de passe. C’est une expression utile et glissante. Voici l’affirmation précise que nous faisons pour PulsVault, et ce qu’elle ne couvre pas.
L’affirmation
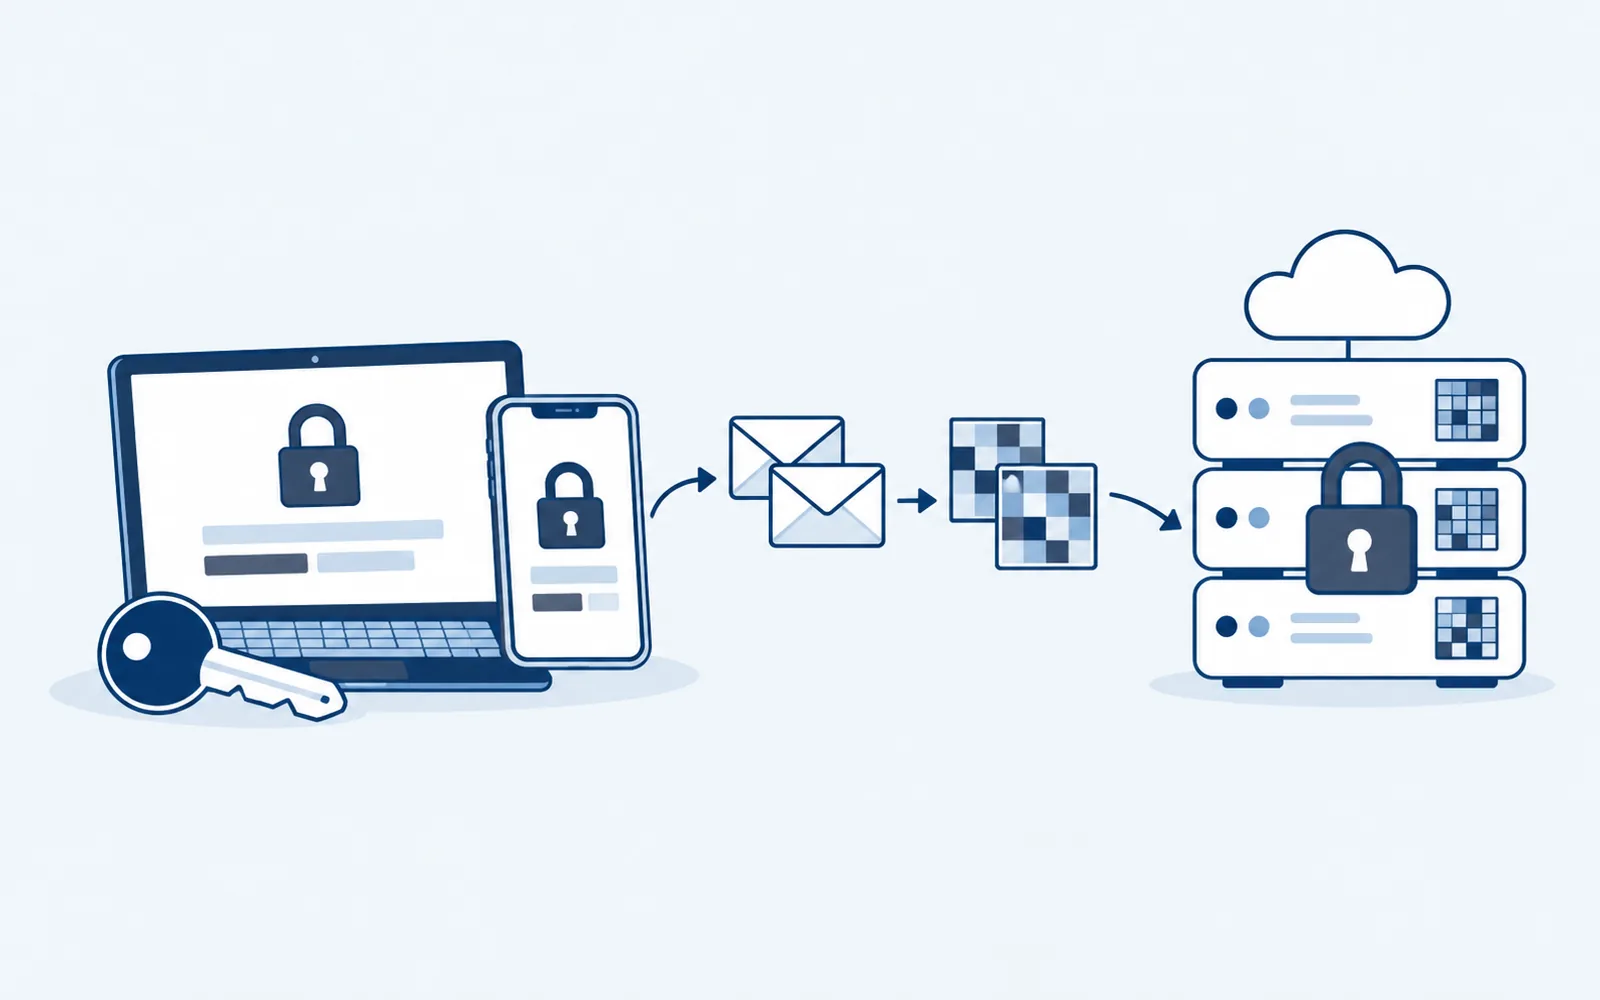
Le serveur ne dispose jamais de ce qu’il faudrait pour lire votre coffre. Le chiffrement et le déchiffrement ont lieu sur votre appareil, avec une clé dérivée de votre mot de passe maître. Ce que nous stockons, c’est du texte chiffré, plus les métadonnées nécessaires à sa synchronisation.
Comment la clé est dérivée
Votre mot de passe maître n’est envoyé nulle part. Le client l’étire en une clé à l’aide d’une fonction lente et gourmande en mémoire, puis utilise cette clé pour chiffrer chaque élément.
const salt = crypto.getRandomValues(new Uint8Array(16));
const baseKey = await crypto.subtle.importKey(
  "raw",
  new TextEncoder().encode(masterPassword),
  "PBKDF2",
  false,
  ["deriveKey"],
);
const vaultKey = await crypto.subtle.deriveKey(
  { name: "PBKDF2", salt, iterations: 600_000, hash: "SHA-256" },
  baseKey,
  { name: "AES-GCM", length: 256 },
  false,
  ["encrypt", "decrypt"],
);
Il s’agit d’une esquisse simplifiée de la forme, pas de notre code de production. L’essentiel est que vaultKey n’existe que dans le navigateur ou l’application, et qu’elle est créée comme non exportable.
Ce que « connaissance nulle » ne veut pas dire
Cela ne masque pas les métadonnées
Nous pouvons voir qu’un compte existe, combien d’éléments il contient, quand il a été synchronisé pour la dernière fois et quelle taille font les blocs chiffrés. Nous ne voyons ni les titres, ni les URL, ni les identifiants, ni les mots de passe.
Cela ne protège pas un appareil compromis
Si un logiciel malveillant peut lire votre écran ou votre mémoire pendant que le coffre est déverrouillé, aucune conception côté serveur n’y changera rien. La connaissance nulle limite ce que nous pouvons laisser fuir. Elle ne rend pas votre ordinateur sûr.
Cela ne permet pas de récupérer un mot de passe maître perdu
C’est le compromis que les gens ressentent le plus. Si nous ne pouvons pas lire votre coffre, nous ne pouvons pas réinitialiser votre mot de passe pour y entrer. PulsVault propose un code de récupération que vous conservez vous-même. Perdez les deux et les données disparaissent, par conception.
Comment vous pouvez nous vérifier
Une affirmation que vous ne pouvez pas vérifier relève du marketing. Nous publions le format de chiffrement, et le code client qui l’exécute tourne dans votre navigateur, où vous pouvez inspecter le trafic réseau et confirmer qu’aucun texte en clair ne quitte l’appareil.
Les questions à poser à n’importe quel éditeur
- Où la clé est-elle dérivée, et le serveur peut-il jamais la voir ?
- Que contient exactement la charge utile de synchronisation en dehors du texte chiffré ?
- Qu’advient-il de mes données si j’oublie mon mot de passe maître ?
Si les réponses sont vagues, l’expression fait le travail que la conception devrait faire.
Cet article vous a été utile ? Partagez-le avec votre équipe.
Partager sur LinkedInProduit associé
PulsVault
Sécurité
Coffre-fort d’identifiants à connaissance nulle. Vos secrets sont chiffrés avant même de quitter votre appareil.